Eymia Labs · Seguridad ofensiva y desarrollo

Desde Latacunga, Ecuador · Proyectos en toda LATAM

Pentest y desarrollo seguro para empresas que manejan dinero y datos de clientes.

Encontramos las fallas de su aplicación, su API o su cuenta AWS. Después del informe aplicamos el cambio con su equipo, volvemos a probar y dejamos una prueba automática para que la falla no reaparezca.

30 minutos, sin costo ni compromiso. Es una conversación para entender su caso, no el Diagnóstico Express.

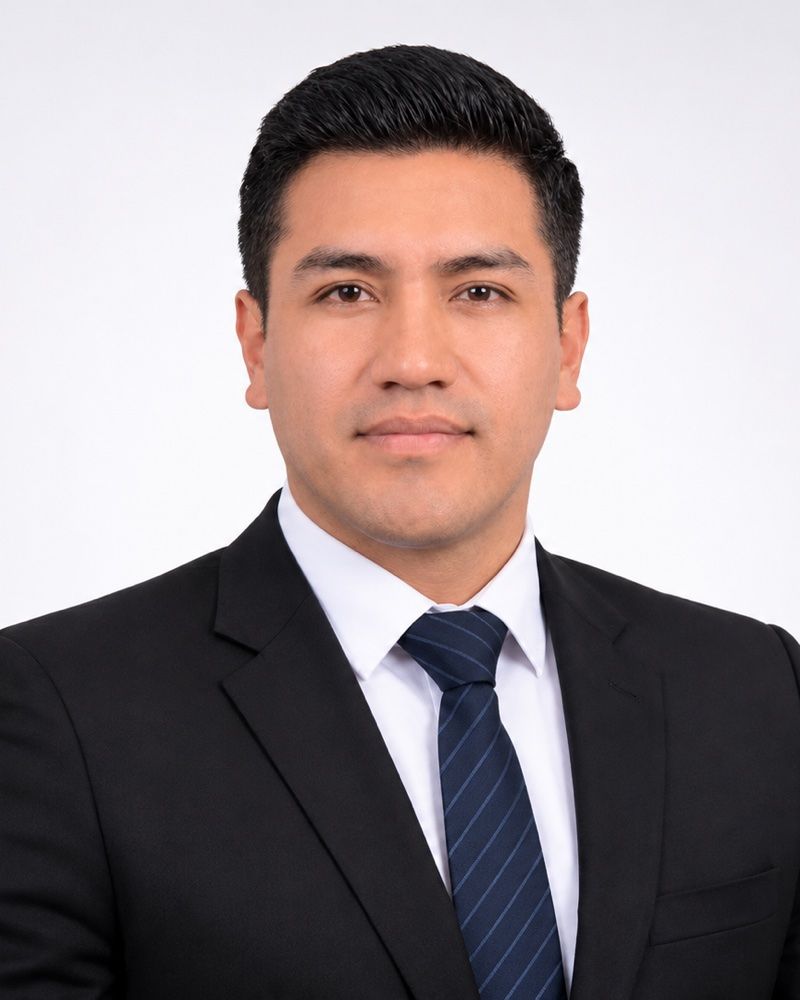
Danny García GalarzaFundador y responsable técnico · Le responde personalmente
Informe EYM-PT-2026-000 · p. 9Ejemplo
High

EYM-02. Acceso a pedidos de otros clientes (IDOR / BOLA)

CVSS 4.0
8.6 · CVSS:4.0/AV:N/AC:L/AT:N/PR:L/UI:N/VC:H/VI:H/VA:N/SC:N/SI:N/SA:N
Activo
GET y PATCH /v1/orders/{orderId}
Categoría
OWASP API1:2023 · WSTG-ATHZ-04
CWE
CWE-639
Estado
Corregido en retest, 06/11/2026

La API verifica que el usuario inició sesión, pero no que el pedido le pertenezca. Cualquier cliente registrado puede leer y modificar pedidos ajenos.

Tienda Demo S. A. · ficticioVer el informe →
  • IntigritiCritical 9.1Reportado por Danny García y aceptado. Control de acceso roto en una API.Verificar perfil →
  • HackerOneCritical 9.3Validado por el programa con severidad Critical. Programa privado.
  • IntigritiBug BaronTop 10 trimestral de un programa.Verificar perfil →
  • Producción7+ añosSistemas en producción: web, e-commerce, AWS ECS y CI/CD.
01Quién hace el trabajo

Usted trabaja con quien hace las pruebas.

Danny García Galarza, fundador de Eymia Labs

Hoy Eymia Labs la dirige y la ejecuta su fundador, Danny García Galarza. Él define el alcance, hace las pruebas, escribe el informe, acompaña la corrección y hace el retest. No hay vendedores ni pruebas delegadas.

Antes que pentester, Danny es desarrollador full stack y DevOps: más de siete años construyendo y operando sistemas en producción. Por eso el informe viene con la corrección y no termina en un PDF.

  • Capacidad

    Como máximo dos proyectos de seguridad a la vez, para que cada uno reciba el tiempo que necesita.

  • Continuidad por contrato

    Si Danny no pudiera continuar un proyecto, usted recibe en 48 horas todo el avance (hallazgos, evidencia y notas) y la devolución del saldo no ejecutado.

Trayectoria de Danny · Cómo se contrata

02Qué hacemos

Seguridad y desarrollo, con el mismo método

Pruebas manuales sobre aplicaciones, API y nube, con metodología pública e informe con CVSS 4.0.

Cuando hay que construir o corregir: web, móvil, sistemas empresariales, e-commerce, nube e IA, con la seguridad decidida desde el diseño.

Los proyectos de desarrollo se cotizan después de una llamada de alcance.

03Cómo trabajamos

Del permiso firmado al control en el pipeline

La mayoría de las revisiones de seguridad termina en un PDF. La nuestra termina cuando la falla está corregida y verificada.

  1. 01

    Autorización

    Firmamos la autorización y las reglas de enfrentamiento con el titular de los activos.

    Cliente y Eymia
  2. 02

    Alcance

    Fijamos activos, roles, ventana horaria, IP de origen y exclusiones por escrito.

    Cliente y Eymia
  3. 03

    Pruebas

    Probamos a mano autenticación, control de acceso, lógica de negocio y configuración.

    Eymia
  4. 04

    Informe

    Cada hallazgo con CVSS 4.0, evidencia, impacto de negocio y el cambio que lo corrige.

    Eymia
  5. 05

    Corrección

    Su equipo corrige o lo hacemos nosotros en su código o su infraestructura.

    A elección
  6. 06

    Retest

    Volvemos a probar cada hallazgo y dejamos una prueba en su CI que falla si el error vuelve.

    Eymia

Ver la metodología completa

04Investigación

Dos hallazgos críticos en bug bounty

Danny reporta vulnerabilidades en programas de bug bounty, donde las organizaciones invitan a probar sus sistemas bajo reglas publicadas. Dos de sus reportes fueron calificados como Critical por los programas.

Sin permiso de cada programa no publicamos detalles de los reportes: solo la credencial.

Ver la investigación · Perfil público en Intigriti

  • Critical · 9.1

    Intigriti, aceptado. Control de acceso roto en una API.

  • Critical · 9.3

    HackerOne, validado por el programa. Programa privado.

05Informe de muestraTienda Demo S. A. · ficticio

Lo que recibe, antes de contratarnos

Ejemplo · datos ficticios

Publicamos un informe completo sobre una tienda inventada: resumen ejecutivo, alcance, siete hallazgos con CVSS 4.0, evidencia simulada, corrección con código y anexo de retest.

1.3 · Resumen de hallazgos
IDHallazgoSeveridadCVSS 4.0Esfuerzo
EYM-01Tokens JWT firmados con secreto débil y sin expiraciónCritical9.3Bajo
EYM-02Acceso a pedidos de otros clientes (IDOR / BOLA)High8.6Bajo
EYM-03CORS refleja cualquier origen y permite credencialesHigh7.1Bajo
EYM-04Clave administrativa del buscador expuesta en el JavaScript públicoMedium6.9Bajo
EYM-05Sin límite de intentos en el inicio de sesiónMedium6.9Bajo
EYM-06Enumeración de usuarios en inicio de sesión y recuperaciónMedium6.9Bajo
EYM-07Cabeceras de seguridad HTTP ausentesLow2.1Bajo
06Para quién

Empresas con datos o dinero en juego y sin equipo de seguridad propio

  • E-commerce y retail

    Carrito, cupones, cuentas de clientes, panel y pagos. Revisamos la tienda como lo haría alguien que quiere abusar de ella.

  • Fintech y datos sensibles

    Control de acceso de la API usuario por usuario y rol por rol, con un informe CVSS que se puede mostrar a un auditor.

  • Agencias de desarrollo y cloud

    Probamos antes de la entrega, con su marca o como referido. En los proyectos que nos derivan, no ofrecemos desarrollo a sus clientes.

  • Proveedores de operadores críticos

    Evidencia de seguridad presentable para clientes que la exigen por contrato, como los sujetos a la Ley 21.663 en Chile.

Siguiente paso

Empecemos por una llamada de 30 minutos.

Cuéntenos qué sistema quiere revisar. Le respondemos en un día hábil para acordar la llamada, que no tiene costo. Nada se prueba hasta firmar la autorización.

El formulario todavía no está activo.

Mientras tanto, escríbanos por WhatsApp (+593 99 626 9763) o a contacto@eymialabs.com.

Solicitud de llamada
30 minutos, sin costo ni compromiso. Le respondemos en un día hábil.